🇯🇵 일본 돋보기 · 2026.10.25 · 기준 시점 2026년 10월 23일
일본 개인정보 유출 600건, 해킹당한 기업은 왜 과징금이 없을까?
요즘 일본에서는 일본 개인정보 유출 소식이 거의 매일 나옵니다. 고깃집 체인 앱에서 1,079만 건, 카셰어링 회원 660만 건, 그리고 클라우드 회사 한 곳이 랜섬웨어에 걸리자 기업과 지자체 495곳의 서비스가 한꺼번에 멈췄습니다.
한국이라면 수천억 원대 과징금 이야기가 바로 나왔을 겁니다. 그런데 일본에서는 해킹으로 정보를 잃은 기업에 매기는 행정 과징금이 아직 없습니다. 올해 바뀐 법에서도 빠졌습니다. 왜 그럴까요? 그리고 이 사고들의 청구서는 결국 누가 낼까요?
■ 한눈에 비교: 가장 큰 유출 사건과 제재
환산 기준: 2026년 10월 23일 서울외환시장 매매기준율 100엔 = 844.15원.
■ 일본에서 지금: 3주 동안 이어진 일본 개인정보 유출
교도통신이 인용한 보안업체 트렌드마이크로 집계에 따르면, 일본 기업·지자체가 올해 1~9월 공표한 부정 접속 피해는 600건입니다. 2025년 한 해 전체(593건)를 9개월 만에 넘었습니다.
경찰청 통계도 같은 방향입니다. 2026년 상반기 랜섬웨어 피해 신고는 123건으로, 2020년 하반기 집계 시작 이후 반기 기준 최다였습니다. 이 가운데 79건(약 64%)이 중소기업이었고, 피해 조직의 약 60%가 복구에 1,000만 엔(≈ 약 8,400만 원) 넘게 썼습니다.
| 발표일 | 어디서 | 무슨 일 |
|---|---|---|
| 9월 25일 | 타임즈카(카셰어링) | 회원 계정 약 660만 건, 운전면허증 이미지 포함 |
| 10월 5일 | 야키니쿠킹 앱 | 이름·메일·전화번호 1,078만 8,963건 |
| 10월 5~6일 | 다이와증권·시티즌 등 | 같은 위탁업체(FAQ 시스템) 경유 유출 |
| 10월 7일 | IDC프론티어(소프트뱅크 자회사) | 랜섬웨어로 클라우드 일부 정지, 기업·지자체 495곳 영향 |
| 10월 9일 | 북오프 자회사 | 회원정보 최대 약 643만 건 |
| 10월 9일 | 정부 8개 기관 | 국가사이버통괄실·경산성·금융청 등이 같은 날 일제히 대책 요청 |
출처: 각 사 발표, Impress Watch, piyolog, ITmedia 정리(건수는 기업이 밝힌 최대 대상 건수로, 실제 악용 건수와 다를 수 있음).
정부 문서에는 이례적으로 강한 문장이 들어갔습니다. 국가사이버통괄실(国家サイバー統括室)은 사업자들에게 “언제 공격을 받아도 이상하지 않다”는 전제로 대비하라고 요청했습니다.
■ 왜 이런 일이: 한 곳이 뚫리면 수백 곳이 멈춘다
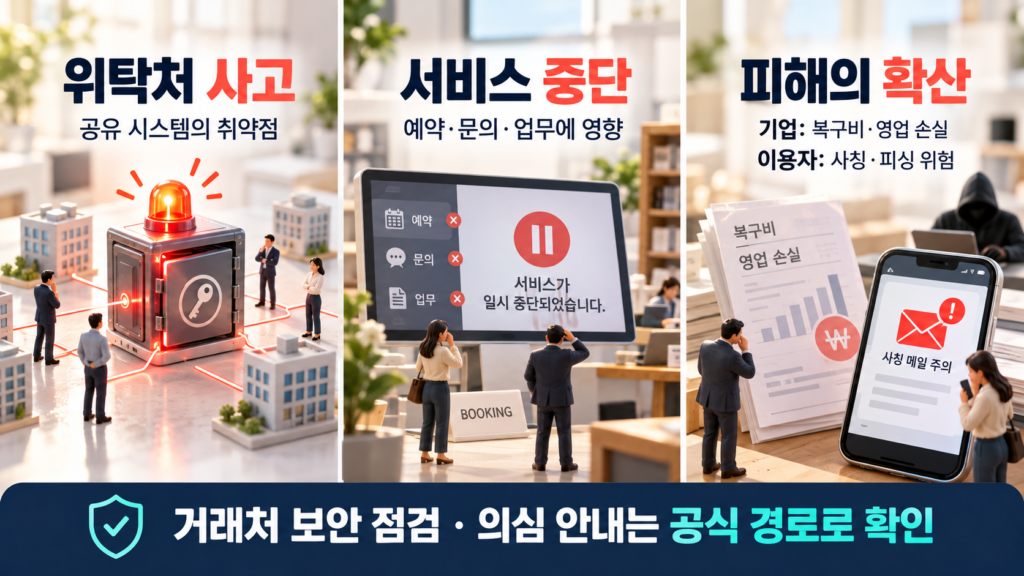
이번 연쇄 유출의 공통점은 위탁처(委託先)입니다. 다이와증권과 시티즌은 직접 뚫린 것이 아니라, 고객 문의 시스템을 맡긴 같은 외부 업체를 통해 정보가 새어 나갔습니다. IDC프론티어 사고에서는 클라우드 한 곳의 장애가 JR동일본 예약 메일, 피치항공 여정표 메일, 지자체 도서관 시스템까지 번졌습니다.
쉽게 말하면, 일본 기업들은 집집마다 자물쇠를 달았지만 열쇠를 같은 관리실 한 곳에 맡겨 둔 셈입니다. 공격자는 관리실 하나만 열면 됩니다. 이것이 공급망 공격(サプライチェーン攻撃)입니다.
침입 경로도 단순한 편입니다. 경찰청 분석에서 랜섬웨어 침입의 약 절반이 VPN 장비였습니다. 업데이트를 미룬 장비, 쓰지 않는데 열어 둔 서버가 문이 됩니다. 수사 당국은 AI 도구 때문에 전문 지식이 적어도 공격이 가능해졌다고 보고 있고, 경찰청이 탐지한 의심 접속은 상반기 하루 평균 약 1만 3,700건으로 1년 새 약 50% 늘었습니다.
그렇다면 왜 과징금이 없을까요? 일본 개인정보보호법(個人情報保護法)은 원래 행정 지도와 권고, 명령 위반 시 형사처벌 구조입니다. 올해 7월 국회를 통과한 개정법이 처음으로 과징금(課徴金)을 도입했지만, 대상은 정보를 부정하게 팔거나 넘겨 이익을 얻은 경우 4가지 유형으로 좁혀졌습니다. 해킹을 막지 못한 ‘안전관리 조치 의무 위반’은 2024년 전문가 보고서에서 대상으로 거론됐다가 경제계 반발 속에 빠졌습니다. 금액도 매출이 아니라 위반으로 얻은 대가를 기준으로 계산합니다.
■ 돈은 어디로: 과징금이 없어도 청구서는 온다
과징금이 없다고 일본 개인정보 유출 기업이 돈을 안 내는 것은 아닙니다. 청구서가 정부가 아닌 다른 곳에서 날아올 뿐입니다. 가장 큰 사례가 지난해 랜섬웨어 공격을 받은 아사히그룹입니다.
숫자 하나로 보면, 700억 엔(≈ 약 5,900억 원)입니다. 보안 전문 매체 정리에 따르면 아사히는 일본 사업 시스템 장애 등을 이유로 2025년 영업이익 예상을 2,550억 엔에서 1,850억 엔으로 27.5% 낮췄습니다. 공격 다음 달 아사히음료 매출은 전년의 약 60% 수준까지 떨어졌고, 전 제품 출하가 정상화되기까지 약 6개월이 걸렸습니다. 한국 최대 과징금인 쿠팡 유출분(약 502억 엔)보다 큰 금액이 ‘영업 손실’이라는 형태로 사라진 셈입니다.
돈의 흐름을 단계별로 따라가면 이렇습니다.
- 1차(피해 기업): 포렌식 조사, 시스템 복구, 고객 안내 비용. 상장사는 주가 하락도 겪습니다.
- 2차(경쟁사·보안업체): 아사히 사태 때 기린은 주문이 몰려 업무용 맥주 출하를 조정해야 했습니다. 10월 6일 도쿄 그로스 시장에서는 사이버시큐리티클라우드가 약 21%, 글로벌시큐리티엑스퍼트가 약 16% 올랐습니다.
- 3차(하청·중소기업): 경제산업성은 공급망 보안 평가 제도를 2027년 3월 시행하는 방향으로 준비 중입니다. 대기업과 거래하려면 보안 수준을 증명해야 하는 시대가 오면, 그 비용은 중소 위탁업체가 먼저 집니다.
소비자도 비용을 냅니다. 이름과 전화번호가 새면 그 회사를 사칭한 피싱 문자가 뒤따르기 때문입니다. 경찰청이 유출 직후 “유출 기업을 사칭한 메일에 주의하라”는 안내를 따로 낸 이유입니다.
일본에서 은행 계좌를 비대면으로 만들 때 흔히 쓰던 ‘신분증 사진 + 셀카’ 방식이 사라지고 있습니다. 금융청은 2027년 4월 1일로 예정된 마이넘버카드 등 IC칩 판독 방식 전환을 앞당겨 달라고 10월 9일 금융기관에 요청했습니다. 유출된 운전면허증 이미지로 남의 계좌를 만드는 범죄를 막기 위해서입니다.
또 하나, JR동일본 에키넷(えきねっと)이나 피치항공에서 메일을 받았다면 링크를 누르기 전에 앱이나 공식 사이트로 직접 들어가는 습관이 안전합니다. 경찰 상담 창구는 #9110입니다.
■ 한국에서 보면: 처벌의 크기와 사고의 크기는 별개
한국 언론은 이번 사태를 주로 “AI 해킹에 일본도 비상”이라는 경고성 외신으로 전했습니다. 하지만 더 흥미로운 지점은 두 나라의 제도가 정반대 방향을 택했다는 점입니다.
자료: 일본 개인정보보호위원회 개정법 개요(나가시마·오노·쓰네마쓰 법률사무소 해설), 한국 개인정보보호위원회 의결(보도 기준).
그런데 한국은 강한 과징금이 있는데도 SKT(약 2,324만 명)와 쿠팡(약 3,750만 명)처럼 일본보다 더 큰 유출이 났습니다. 처벌 수위만으로 사고를 막기 어렵다는 뜻입니다. 반대로 일본은 과징금이 없는 대신 공장 정지, 출하 중단 같은 ‘시장의 벌’이 훨씬 크게 나타났습니다.
한국에 주는 의미는 세 가지입니다. 첫째, 일본에 진출했거나 일본 기업과 거래하는 한국 기업은 2027년부터 공급망 보안 평가를 요구받을 수 있습니다. 둘째, 일본을 자주 찾는 한국인 여행객도 피치항공·JR 같은 서비스의 사칭 메일 대상이 될 수 있습니다. 셋째, 일본의 보안 투자 확대는 보안 소프트웨어와 클라우드 수요로 이어지는 흐름이라 한일 IT 업계 모두에 기회가 될 수 있습니다.
■ 앞으로: 세 갈래 길과 확인 신호
- ▸ 기본: 유출 공표는 연말까지 이어지지만 대형 서비스 정지는 줄어듭니다. 확인 신호는 경찰청의 2026년 연간 랜섬웨어 통계입니다.
- ▸ 낙관: 정부 요청 이후 패치·다요소 인증이 빠르게 퍼지고, 2027년 3월 공급망 평가 제도가 자리 잡습니다. 하반기 신고 건수가 상반기 123건 아래로 내려가면 이 길입니다.
- ▸ 비관: 또 다른 클라우드·위탁업체가 뚫려 수백 곳이 동시에 멈추고, 아사히처럼 실적 하향 공시가 잇따릅니다. 이 경우 안전관리 위반을 과징금 대상에 넣자는 재개정 논의가 다시 나올 수 있습니다.
■ 알아 두면 좋은 일본어 경제 용어
- 과징금(課徴金, 가초킨) — 위반으로 얻은 이익을 국가가 거둬 가는 행정 제재. 형사 벌금과는 별개입니다.
- 위탁처(委託先, 이타쿠사키) — 업무나 시스템 운영을 맡긴 외부 업체. 이번 연쇄 유출의 핵심 통로였습니다.
- 안전관리 조치(安全管理措置, 안젠칸리소치) — 개인정보를 지키기 위해 기업이 해야 하는 기술적·조직적 조치 의무.
■ 자주 묻는 질문
Q1. 일본에서는 개인정보를 유출해도 기업이 아무 처벌을 받지 않나요?
A. 그렇지는 않습니다. 개인정보보호위원회가 지도·권고·명령을 할 수 있고, 명령을 어기면 형사처벌이 있습니다. 다만 한국처럼 매출에 비례한 행정 과징금은 없고, 2026년 개정법의 과징금도 해킹 방어 실패는 대상에서 뺐습니다.
Q2. 일본에서 왜 갑자기 유출 사고가 늘었나요?
A. 여러 회사가 같은 위탁업체·클라우드를 쓰는 구조에서 한 곳이 뚫리면 피해가 연쇄적으로 번지기 때문입니다. 업데이트되지 않은 VPN 장비가 랜섬웨어 침입의 약 절반을 차지했고, AI 도구가 공격 문턱을 낮췄다는 분석도 있습니다.
Q3. 일본 개인정보 유출이 한국인과도 관련이 있나요?
A. 일본 서비스를 이용한 한국인 여행객의 메일 주소 등이 포함됐을 수 있고, 유출 이후에는 해당 기업을 사칭한 피싱이 늘어납니다. 일본과 거래하는 한국 기업도 앞으로 보안 수준을 증명하라는 요구를 받을 수 있습니다.
■ 함께 읽으면 좋은 글
- 일본 노포 도산이 사상 최다인 이유 — 대기업은 최고 이익인데 작은 회사가 버티기 힘든 구조를 다룹니다. 보안 비용이 중소 위탁업체에 몰리는 이번 이야기와 함께 읽어 보세요.
- 손익계산서·재무상태표·현금흐름표 읽는 법 — 아사히처럼 사고가 영업이익과 실적 예상에 어떻게 찍히는지 이해하는 데 도움이 됩니다.
■ 참고 자료
- ITmedia: 국가사이버통괄실, 부정 접속 유출 잇따르자 주의 환기(2026.10.9)
- Impress Watch: IDCF 클라우드 장애는 랜섬웨어, 495개 기업·지자체 영향
- @IT: 경찰청 2026년 상반기 랜섬웨어 피해 123건
- 나가시마·오노·쓰네마쓰: 개정 개인정보보호법 과징금 제도 해설
- 파이낸셜뉴스: AI 활용한 해킹에 일본도 비상(2026.10.6)
- 전자신문: 쿠팡 과징금 6,247억, 개인정보 유출 최고액(2026.6.11)
- ITmedia: 아사히그룹 10월 매출 급감, 랜섬 피해 영향
정보 제공용이며 투자 권유가 아닙니다.